Datenschutz-Einstellungen
Scoutivo verarbeitet Daten von Kindern — das ist der sensibelste Fall, den es gibt. Entsprechend ist der Datenschutz kein Anhängsel, sondern eingebaut.
Einwilligungs-Katalog
⚙️ Einstellungen › Einwilligungen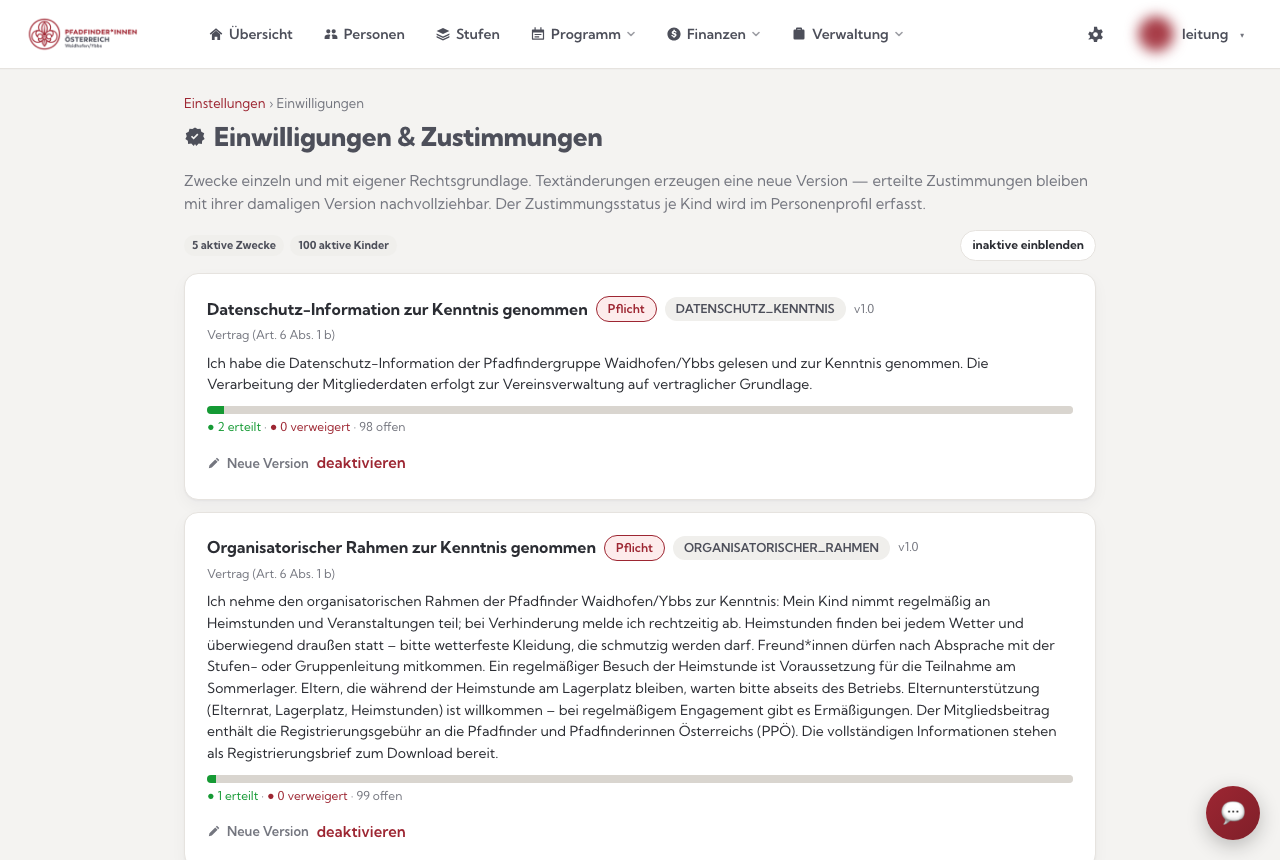
Hier legt ihr fest, welche Zwecke es gibt, mit welchem Text und auf welcher Rechtsgrundlage. Textänderungen erzeugen automatisch eine neue Version; alte Zustimmungen behalten ihre damalige Fassung.
Mehr dazu: Einwilligungen.
Auskunft & Export
⚙️ Einstellungen › Datenschutz — Auskunft & Export- Auskunftsbericht nach Art. 15 DSGVO — druckbar
- JSON-Export nach Art. 20 DSGVO — maschinenlesbar
- Gesamtexport des Vereins — alle Daten der Gruppe in einer JSON-Datei, maschinenlesbar. Praktisch für ein Backup oder einen Betreiberwechsel. Die Datei enthält sensible Daten der ganzen Gruppe: sicher verwahren und nicht weitergeben.
Anleitung: Auskunft & Löschung.
Löschanträge
⚙️ Einstellungen › Datenschutz — LöschanträgeStellt ein Mitglied oder ein Elternteil über Meine Daten & Datenschutz einen Löschantrag, landet er hier. Ihr bearbeitet ihn bewusst von Hand:
- Erledigt — ihr habt die Löschung durchgeführt und markiert den Antrag als abgeschlossen. Der Link führt euch direkt zur Löschseite der Person.
- Abgelehnt — die Löschung ist (noch) nicht möglich, z. B. wegen laufender Mitgliedschaft oder gesetzlicher Aufbewahrung. Haltet den Grund für euch fest.
Ein Antrag ist ein Wunsch, keine automatische Löschung — die Entscheidung und die Ausführung bleiben bei der Gruppenleitung.
Löschung
Die Löschung nach Art. 17 darf ausschließlich die Gruppenleitung durchführen. Sie ist nicht umkehrbar und verlangt eine Tipp-Bestätigung. Finanzdaten bleiben pseudonymisiert erhalten (§ 132 BAO).
Beendete Schnupper- und Gastkinder ohne Mitgliedschaft werden zudem nach 36 Monaten automatisch gelöscht (täglicher Lauf „DSGVO-Aufräumen”, mit Löschjournal) — Details unter Auskunft & Löschung und Schnuppern.
Grundsätze, die eingebaut sind
- Datensparsamkeit — es gibt bewusst keine Sozialversicherungsnummer.
- Gestufte Sicht — Gesundheitsdaten nur als Warnung, außer für die Gruppenleitung.
- Protokollierung sensibler Zugriffe.
- Mandantentrennung — Gruppen können einander nicht sehen, technisch erzwungen.
- Serverseitige Prüfung — Ausblenden in der Oberfläche ist nur Komfort, nicht der Schutz.
Was ihr als Verein zusätzlich braucht
Die App allein macht euch nicht DSGVO-konform. Dazu gehören auch:
- ein Verzeichnis der Verarbeitungstätigkeiten,
- eine Datenschutzerklärung für Website und Anmeldung,
- ein Auftragsverarbeitungsvertrag mit dem Betreiber,
- und ein Vorstandsbeschluss, bevor echte Daten eingespielt werden.
Klärt das einmal ordentlich — danach ist es Routine.